Google Cloud Platform(GCP)提供了几种网络选项,可以连接多个项目的资源。 最受欢迎的两个选项是Shared VPC和VPC Peering。 这两个选项都允许您在不同项目中连接VPCs,并启用一个项目中的资源与另一个项目中的资源进行通信。
在本文中,我们将介绍Shared VPC和VPC Peering,并向您展示如何使用它们跨项目访问CloudSQL实例。
Google Cloud Platform(GCP)提供了几种网络选项,可以连接多个项目的资源。 最受欢迎的两个选项是Shared VPC和VPC Peering。 这两个选项都允许您在不同项目中连接VPCs,并启用一个项目中的资源与另一个项目中的资源进行通信。
在本文中,我们将介绍Shared VPC和VPC Peering,并向您展示如何使用它们跨项目访问CloudSQL实例。
Google Cloud 证书管理器(Certificate Manger),用来签发和管理 SSL 证书,并配合 HTTPS 负载均衡器来实现传输层安全
对比于现有负载均衡器授权的使用方式,使用证书管理器有以下优势:
支持 Google 管理签发的证书自动颁发和续订
支持泛域名证书签发
支持基于 DNS 的域名验证认证
基于主机名 hostname 控制证书的分配和选择。
解除了单一负载均衡器15个证书的限制,Certificate Manager 支持每个负载均衡器多达一百万个证书。
互联网协议 (IP) 使用三种类型的寻址方案:单播、多播和任播。
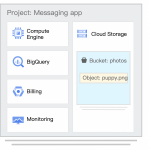
存储桶都与项目相关联,可以在组织下对项目进行分组。Google Cloud 中的每个项目、存储桶和对象都属于 Google Cloud 资源,Compute Engine 实例等也属于资源。
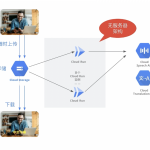
一个外企客户手里有一些英文视频,为了更好的服务国内客户,希望把这些英文视频加上中文字幕,以方便国内客户的观看。因为已经大量使用了 Google Cloud 的产品,希望探索和使用 Google Cloud AI 产品来完成为视频增加中文字幕。
该文档同样适用于为中文视频添加英语字幕等一种语言的视频添加其他语种的字幕场景,目前支持100多种语言相互翻译。
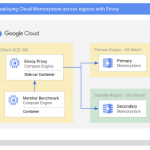
emorystore 使开发人员可以轻松地在 Google Cloud 上构建这些类型的应用程序,以利用最受欢迎的内存存储:Redis 的速度和强大功能。Memorystore for Redis 为其标准层级实例提供区域高可用性和 99.9% 的 SLA。在某些情况下,用户希望将他们的 Memorystore 足迹扩展到多个区域,以支持区域故障的灾难恢复场景,或为多区域应用程序部署提供尽可能低的延迟。使用 Cloud Memorystore 和 Envoy 扩展到新的高度。由于支持众多配置,Envoy 使得创建这样的架构既简单又可扩展。让从一个动手教程开始演示如何构建类似的解决方案。
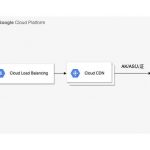
私有源身份验证为 Cloud CDN 提供了对私有 Google Cloud Storage 存储桶的长期资源访问权限。使用私有来源可防止客户端绕过 Cloud CDN 并直接访问GCS Bucket,具有全局外部 HTTP(S) 负载平衡器或全局外部 HTTP(S) 负载平衡器(经典)的 Cloud CDN 支持此功能。
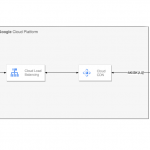
私有源身份验证为 Cloud CDN 提供了对私有 Amazon S3 存储桶或兼容对象的长期资源访问权限。使用私有来源可防止客户端绕过 Cloud CDN 并直接访问您的来源,具有全局外部 HTTP(S) 负载平衡器或全局外部 HTTP(S) 负载平衡器(经典)的 Cloud CDN 支持此功能。
用户省去应用容器化过程的许多手动部署和扩展操作。也就是说,您可以将运行 Linux 容器的多组主机聚集在一起,由 Kubernetes 帮助您轻松高效地管理这些集群。而且,这些集群可跨公共云、私有云或混合云部署主机。因此,对于要求快速扩展的云原生应用而言,Kubernetes 是理想的托管平台。
有时会出现误操作的情况,错误的修改了某个文件内容或权限,导致系统无法登陆。 例如: